أمن الشبكات وفق أطر الأمن السيبراني الخليجية
أجهزة جدران نارية وVPN من IWILL موثوقة وبدون مروحة للجهات الحكومية ومشغّلي البنية التحتية الحيوية والشركات التي تورّد لهم — بأحجام تبدأ من فرع واحد حتى مقر رئيسي متعدد القطاعات.
- بدون مروحة
- TPM 2.0
- pfSense / OPNsense
- منافذ 2.5G
- محايد تقنياً
لماذا الآن
في أنحاء الخليج، باتت أطر الأمن السيبراني الوطنية تحدّد ضوابط أساسية للجهات الحكومية والبنية التحتية الحيوية، وبشكل متزايد لمورّديها. ففي المملكة العربية السعودية تُصدر الهيئة الوطنية للأمن السيبراني الضوابط الأساسية للأمن السيبراني (ECC) وضوابط الأمن السيبراني للأنظمة التشغيلية (OTCC). وتطبّق الإمارات لائحة ضمان المعلومات (خليفة معيار NESA)، وتعتمد الوكالة الوطنية للأمن السيبراني في قطر المعيار الوطني لضمان المعلومات (NIAS).
والتدابير الشبكية المشتركة بينها معروفة: حماية المحيط، والتحكم بالوصول، وتشفير الاتصالات، وتقسيم الشبكات، وتأمين الوصول عن بُعد. ولا يفرض أيٌّ من هذه الأطر علامة تجارية معيّنة للعتاد — بل تطلب مستوى حماية يمكن إثباته. وأجهزة IWILL أداة عملية وفعّالة من حيث التكلفة لتطبيق هذه الضوابط الشبكية.
ثلاث درجات من المنتجات
الدرجة الأساسية — N1121
مكتب صغير أو فرع أو بوابة VPN. معالج Intel Celeron J6412، ثلاثة منافذ 2.5G (Intel i226-V)، هيكل ألومنيوم بدون مروحة، TPM 2.0 ووحدة 4G/5G اختيارية.
جدار ناري مخصّص — N1241 (موصى به للجهات الحكومية)
البلديات والشركات الصغيرة والمتوسطة ومهام الجدار الناري أو الموجّه المخصّص. معالج Intel N100، أربعة منافذ 2.5G، منفذ تحكم RJ45، TPM 2.0، جاهز لـ pfSense وOPNsense.
الأداء العالي — N3161
حركة بيانات عالية وشبكات VLAN كثيرة وكاميرات مراقبة وخدمات شبكية. معالج Intel Core من الجيل الثاني عشر i3/i5/i7، ستة منافذ 2.5G، ذاكرة حتى 64 جيجابايت، وPoE اختياري على أربعة منافذ.
المقر الرئيسي ومركز البيانات — طرازات الخزائن
أجهزة 1U/2U مع خاصية التجاوز وتوسعة SFP+ عندما تكون الإنتاجية والتكرار ووصلات الألياف هي ما يحدّد التصميم.
أجهزة موصى بها
من فرع صغير حتى حركة بيانات عالية بقطاعات متعددة. اختر حسب عدد قطاعات الشبكة وحجم الحركة والحاجة إلى الوصول عن بُعد.
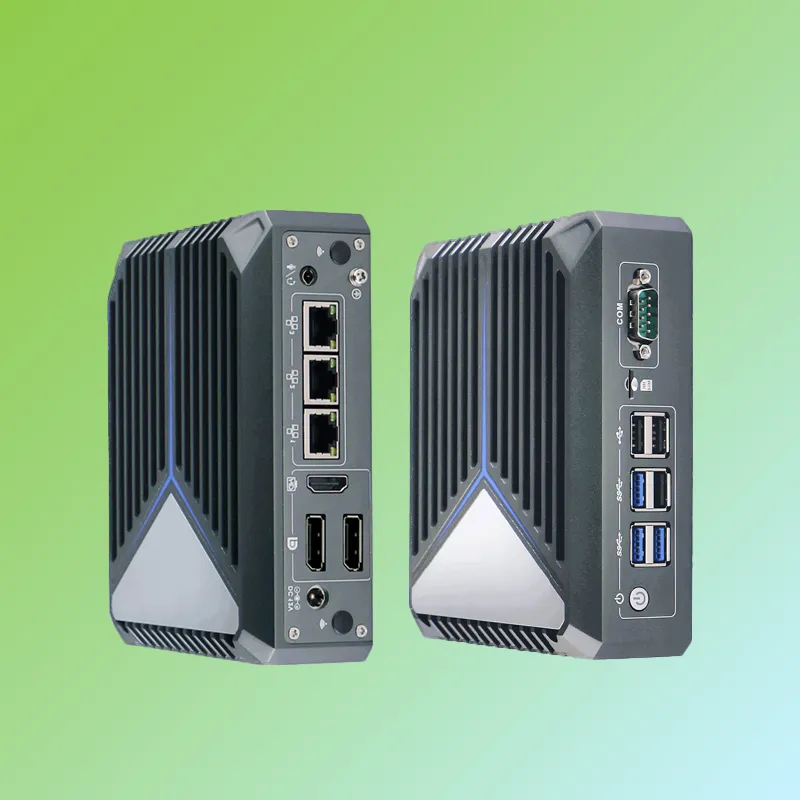
N1121
تفاصيل المنتج للكمبيوتر الصغير بنظام Linux الحاسوب المصغر موديل N1121 مزود بمعالج J6412 وثلاثة منافذ Intel i226v 2.5G Ethernet LAN. يمكن توصيله بثلاث شاشات عبر…
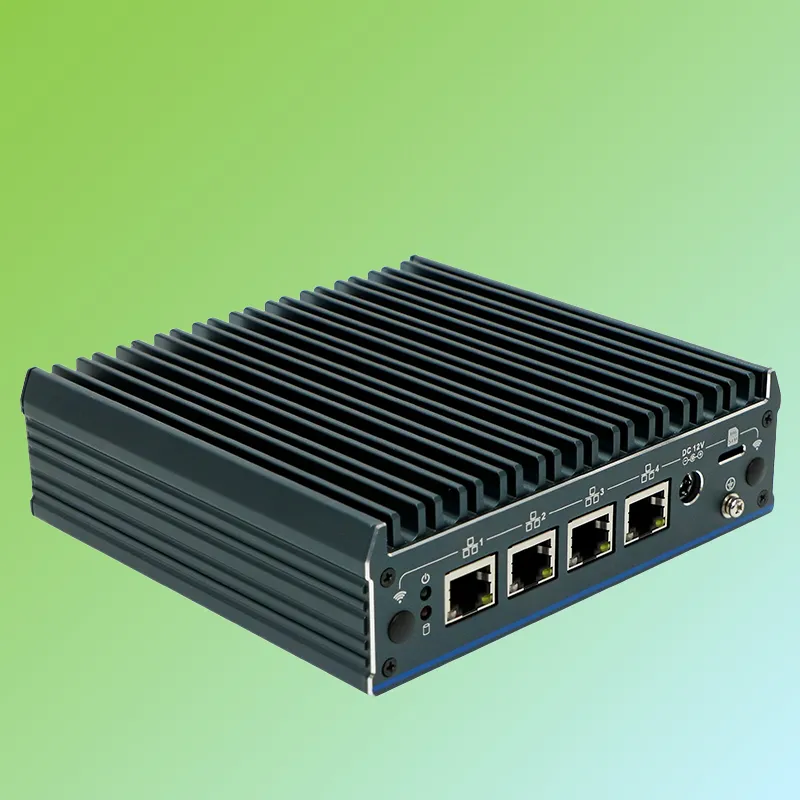
N1241
تفاصيل منتج جهاز رواتر جدار الحماية N100 كم تستهلك الطاقة التي يستخدمها جهاز رواتر جدار الحماية N100؟ جهاز رواتر جدار الحماية N100 هو جهاز منخفض الطاقة مصمم…
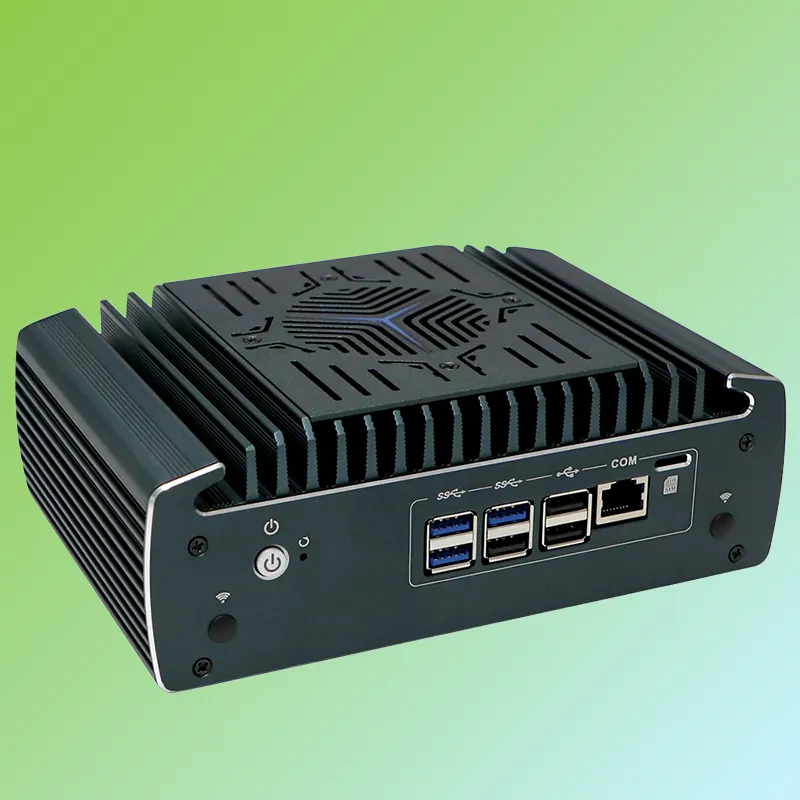
N3161
تفاصيل المنتج الخاص بجهاز الحاسوب المصغر لشبكات N3161 جهاز صغير لجدار الحماية مزود بمعالج Core i3 1215U، i5 1235U، i7 1255U ومع شريحة رسومات Intel Iris Xe.…
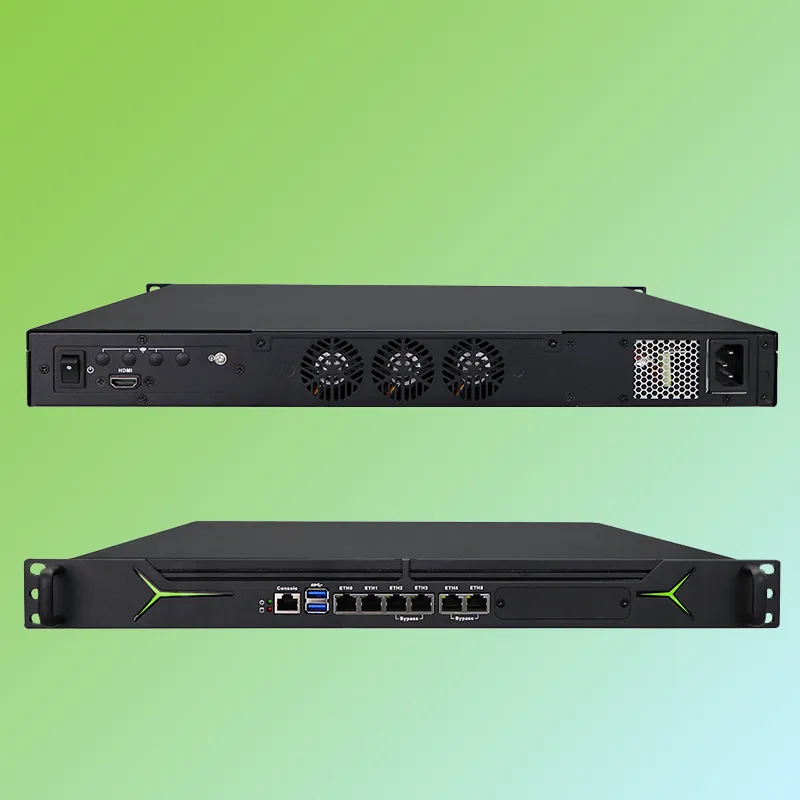
1U6L-ADL
تفاصيل المنتج الخاص بجهاز جدار الحماية القابل للتثبيت على الرف بحجم 1U نظرة عامة على جهاز جدار الحماية القابل للتثبيت على الرف بحجم 1U6L ADL جهاز جدار الحماية…
المتطلّب ← القدرة التقنية ← أساس IWILL
يوفّر العتاد أساساً يمكن إعداده ضمن برنامج متكامل للأمن السيبراني. أما الضبط الفعلي فيعتمد على البرمجيات والقواعد والعمليات التشغيلية.
| التدبير | القدرة التقنية | أساس IWILL |
|---|---|---|
| تقسيم الشبكة | شبكات VLAN ومناطق جدار ناري منفصلة | N1241 / N3161 |
| الوصول الآمن عن بُعد | VPN وقواعد حسب الدور ومسارات إدارية مقيّدة | N1121 / N1241 مع سياسة برمجية |
| تشفير الاتصالات | IPsec أو WireGuard أو OpenVPN مع AES-NI | أي جهاز في السلسلة |
| المفاتيح والهويات | TPM 2.0 في الإعدادات المؤكّدة | N1121 / N1241 / N3161 |
| السجلات والمراقبة | جمع مركزي عبر syslog أو SIEM حسب البرنامج المختار | منصة الجدار الناري مع SIEM |
| وصول الأطراف الخارجية | وصول مؤقت ومحدود ومسجّل للمورّدين | VPN مع سياسات إدارية |
- تقسيم الشبكة
- القدرة التقنيةشبكات VLAN ومناطق جدار ناري منفصلة
- أساس IWILLN1241 / N3161
- الوصول الآمن عن بُعد
- القدرة التقنيةVPN وقواعد حسب الدور ومسارات إدارية مقيّدة
- أساس IWILLN1121 / N1241 مع سياسة برمجية
- تشفير الاتصالات
- القدرة التقنيةIPsec أو WireGuard أو OpenVPN مع AES-NI
- أساس IWILLأي جهاز في السلسلة
- المفاتيح والهويات
- القدرة التقنيةTPM 2.0 في الإعدادات المؤكّدة
- أساس IWILLN1121 / N1241 / N3161
- السجلات والمراقبة
- القدرة التقنيةجمع مركزي عبر syslog أو SIEM حسب البرنامج المختار
- أساس IWILLمنصة الجدار الناري مع SIEM
- وصول الأطراف الخارجية
- القدرة التقنيةوصول مؤقت ومحدود ومسجّل للمورّدين
- أساس IWILLVPN مع سياسات إدارية
المواصفات قابلة للتغيير دون إشعار. ويتم تأكيد الإعداد عند تقديم الطلب.
السيناريوهات ← الطراز المناسب
جدار ناري لجهة حكومية أو بلدية
N1241 أو N3161 حسب عدد القطاعات.
مكتب صغير أو فرع أو بوابة VPN
N1121 — مدمج وصامت ومنخفض الاستهلاك.
تقسيم الشبكة (VLAN) مع كاميرات PoE
N3161 مع وحدة PoE الاختيارية.
محيط الأنظمة التشغيلية لمصنع أو مرفق
جهاز مخصّص بين شبكتي تقنية المعلومات والأنظمة التشغيلية، بما يتماشى مع الضوابط الخاصة بالأنظمة التشغيلية مثل OTCC.
من أين تبدأ
ارسم خريطة الشبكة
المواقع والأصول ومسارات الاتصال والمورّدون ومناطق الثقة الحالية.
راجع المحيط
أين تدخل الحركة وتخرج، وأي القطاعات يجب فصلها أولاً.
جرّب في موقع واحد
تحقّق من الإعداد وVPN والسجلات والتحويل عند الأعطال على جهاز أو جهازين قبل التعميم.
عمّم باستخدام قوالب
كرّر الإعداد المعتمد عبر المواقع مع جرد مركزي وضبط للتغييرات.
لماذا IWILL
- مصنع خاص
- تصنيع ومراقبة جودة في دونغقوان
- ISO 9001
- نظام جودة معتمد
- CE · FCC · RoHS
- شهادات المنتجات
- 3 سنوات
- ضمان قياسي
حدود هذا الادعاء: هذه الأجهزة غير معتمدة وفق ضوابط ECC أو OTCC أو لائحة ضمان المعلومات الإماراتية أو معيار NIAS، ولا يجعل أي عتاد بمفرده الجهة ممتثلة. فالامتثال يعتمد على تقييم المخاطر والسياسات والعمليات والإعدادات والمراقبة والتدريب والاستجابة للحوادث وقرارات الجهة المختصة. تحقّق من التزاماتك مع مستشار قانوني أو مختص امتثال مؤهل.
الأسئلة الشائعة
ما أطر الأمن السيبراني المطبّقة في الخليج؟
لكل دولة إطارها الخاص. فالهيئة الوطنية للأمن السيبراني في السعودية تُصدر الضوابط الأساسية للأمن السيبراني (ECC) وضوابط الأنظمة التشغيلية (OTCC)، وتطبّق الإمارات لائحة ضمان المعلومات، وتعتمد الوكالة الوطنية للأمن السيبراني في قطر المعيار الوطني لضمان المعلومات (NIAS). وقد تضيف الجهات التنظيمية القطاعية — كالبنوك المركزية وهيئات الطاقة والاتصالات — متطلبات خاصة بها.
على من تنطبق هذه الأطر؟
تنطبق أساساً على الجهات الحكومية ومشغّلي البنية التحتية الوطنية الحيوية، وفي حالات عدة على الشركات الخاصة التي تقدّم لهم الخدمات. ويعتمد دخول جهتك في النطاق على الإطار ودورك — تحقّق مع الجهة التنظيمية أو مستشار الامتثال.
هل تفرض الأطر منتجاً أو مورّداً معيّناً؟
لا. فهي محايدة تقنياً وتطلب مستوى حماية يمكن إثباته. وأجهزتنا للجدران النارية وVPN أداة عملية لتطبيق الضوابط الشبكية التي تصفها.
هل سيجعلنا هذا الجهاز ممتثلين؟
لا يمكن لأي عتاد ذلك. يمنحك الجهاز تقسيم الشبكة والوصول الآمن والتشفير والسجلات لتبني عليها. ويحتاج الامتثال أيضاً إلى تقييم المخاطر والسياسات والإعداد والمراقبة والتدريب وإدارة المورّدين والاستجابة للحوادث.
من أين نبدأ؟
ابدأ بمراجعة حماية المحيط وتقسيم الشبكة. وسيوصي فريقنا بالجهاز المناسب — N1121 أو N1241 أو N3161 أو طراز للخزائن — بحسب حجم جهتك وحركة بياناتها.
حلول ذات صلة
منصات الجدران النارية
أجهزة شبكات x86 مكتبية وبحجم 1U/2U للخزائن، لأنظمة pfSense وOPNsense وSD-WAN والتوجيه على الحافة.
اقرأ المزيدبنية نقل تحتية مرنة سيبرانياً
بوابات جدران نارية وVPN وأنظمة حافة ومحطات مشغّلين للمستودعات والمحطات والموانئ ومراكز التحكم.
اقرأ المزيدالطاقة والمرافق
حواسيب حافة وبوابات وجدران نارية لمحطات الطاقة الشمسية ومحطات التحويل والتحلية وشبكات المياه.
اقرأ المزيداستشارة مجانية وعرض سعر مخصّص
سنوصي بالجهاز المناسب لشبكة جهتك وللضوابط التي تعمل على تحقيقها.